
AI Act, Codice di etichettatura IA, verifica dell’età online, Meta-WhatsApp, Omnibus digitale, AgoraEU, Democracy Shield, revisione AVMSD, diritto d’autore, sovranità tecnologica e DSA: le ultime novità dal panorama normativo digitale europeo.
AI Act, Europarlamento approva misure di semplificazione e vieta le app “nudifier”. Il Parlamento europeo ha approvato in via definitiva alcune modifiche all’AI Act nell’ambito della proposta Omnibus digitale, con 423 voti a favore, 57 contrari e 174 astenuti. Le misure dovranno essere formalmente adottate dal Consiglio prima di entrare in vigore. Queste le maggiori modifiche: etichettatura e divieti add “nudifier” entro il 2 dicembre 2026. Entro tale data, i contenuti generati dall’IA dovranno essere etichettati in modo leggibile per garantire maggiore trasparenza. Dalla stessa data scatterà il divieto di sistemi di IA che generano materiale di abuso sessuale su minori o immagini, video e audio che raffigurano parti intime di persone identificabili o attività sessualmente esplicite senza consenso. I fornitori non potranno immettere tali sistemi sul mercato UE, salvo l’adozione di adeguate salvaguardie tecniche; gli obblighi per i sistemi di IA ad alto rischio si applicheranno dal 2 dicembre 2027 per i sistemi indipendenti e dal 2 agosto 2028 per quelli integrati come componenti di sicurezza. Altre semplificazioni includono: eliminazione delle sovrapposizioni normative per le macchine con IA; definizione più chiara di “componente di sicurezza”; possibilità di trattare dati personali per individuare e correggere distorsioni nei sistemi IA, con adeguate garanzie; estensione alle piccole imprese a media capitalizzazione (Smc) delle esenzioni previste per le PMI; semplificazione delle norme per alcuni sistemi di IA per finalità generali tramite l’Ufficio europeo per l’IA. La maggior parte delle disposizioni si applicherà dal 2 agosto 2026 (nota stampa).
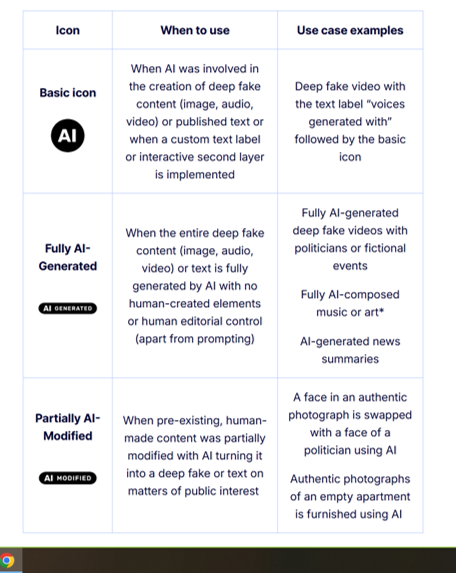
IA: Codice europeo per marcatura e etichettatura dei contenuti generati dall’intelligenza artificiale. Pubblicato il 10 giugno, è uno strumento volontario che aiuta fornitori e utilizzatori di sistemi di IA generativa a prepararsi agli obblighi di trasparenza previsti dall’AI Act, in vigore dal 2 agosto 2026. La normativa richiederà che i contenuti prodotti o modificati dall’IA siano chiaramente identificabili: dovranno essere etichettati i deepfake e i testi generati dall’IA su temi di interesse pubblico, e gli utenti dovranno essere informati quando interagiscono con chatbot o assistenti virtuali, per ridurre i rischi di disinformazione e manipolazione. Sono previste eccezioni per opere artistiche, creative, satiriche o di finzione, per manipolazioni autorizzate dalla legge e quando è prevista revisione umana o controllo editoriale.Il Codice, elaborato da sei esperti indipendenti con il contributo di oltre 180 stakeholder — imprese tecnologiche, PMI, università, amministrazioni pubbliche e società civile — si articola in due sezioni: una per i fornitori di sistemi di IA generativa, con indicazioni su come rendere riconoscibili testi, immagini, audio e video; l’altra per i deployer, sulle modalità di etichettatura dei contenuti pubblicati senza revisione umana o controllo editoriale. Link al comunicato stampa e al codice e alla form per aderire.
Corte di giustizia UE: condizioni per esigere la verifica dell’età e diffondere informazioni. In risposta ad alcune questioni formulate dal Consiglio di Stato francese, con sentenza pubblicata il 16 giugno (nota stampa) la Corte di giustizia dell’Unione Europea ha precisato a quali condizioni gli Stati membri possono imporre un obbligo di verifica dell’età degli utenti di siti pornografici e vietare la diffusione di informazioni relative a determinati controlli stradali sul proprio territorio. La sentenza conferma che, nel sistema della direttiva sul commercio elettronico, obblighi e divieti di questo tipo rientrano in linea di principio nella competenza esclusiva dello Stato membro di stabilimento dei prestatori dei servizi in questione. Tuttavia, gli altri Stati membri possono imporre obblighi e divieti analoghi ai prestatori non stabiliti sul loro territorio, nel rispetto delle condizioni enunciate dalla direttiva, in particolare quando ciò si riveli necessario per motivi di ordine pubblico, sicurezza o incolumità pubblica. La Corte rileva inoltre che l’operatore di un servizio della società dell’informazione non può essere esonerato dalle proprie responsabilità per le informazioni memorizzate e diffuse che controlla, qualora determini tramite algoritmo a quali condizioni, in che modo e con quale ordine di priorità tali informazioni vengano o meno diffuse.
Antitrust UE, Meta deve riaprire WhatsApp agli assistenti AI concorrenti. La Commissione europea ha ordinato a Meta di ripristinare l’accesso all’API di WhatsApp for Business per gli assistenti di intelligenza artificiale generalisti di terze parti, mantenendolo fino alla conclusione dell’indagine antitrust in corso (nota stampa). .Il provvedimento fa seguito a una rapida sequenza di azioni regolatorie: indagine avviata a dicembre 2025, prima comunicazione degli addebiti a febbraio 2026, comunicazione supplementare ad aprile. Al centro della contestazione, la decisione di Meta del 15 ottobre 2025 di modificare le proprie condizioni contrattuali, escludendo di fatto i concorrenti dall’API e riservando l’accesso a WhatsApp al solo Meta AI. Per la Commissione, Meta detiene una posizione dominante nel mercato SEE delle app di comunicazione consumer e avrebbe abusato di tale posizione limitando l’accesso a un’infrastruttura fino ad allora disponibile a terze parti. Anche l’eventuale introduzione di un corrispettivo per l’accesso viene equiparata a un divieto sostanziale. Le misure provvisorie mirano a evitare danni irreparabili alla struttura competitiva di un mercato ancora in formazione. Meta dovrà ripristinare le condizioni di accesso vigenti prima del 15 ottobre 2025. L’indagine sul merito è ancora in corso (AT.41034).
Presidenza Cipriota, consenso a livello di browser: gli Stati membri valutano i prossimi passi. Nella settimana che si è chiusa il 12 giugno gli Stati membri sono stati invitati a esaminare l’ultimo testo di compromesso del pacchetto «Omnibus digitale» presentato dalla presidenza cipriota. Il testo di compromesso è stato trasmesso agli ambasciatori insieme a una serie di domande su varie disposizioni della proposta, al fine di valutare se il testo abbia un sostegno politico sufficiente per diventare la base dei negoziati con il Parlamento europeo. Cipro richiede che gli Stati membri sostengano la proposta sul consenso a livello di browser, o che prendano in considerazione la possibilità di affrontarla separatamente da quella dei cookies. Parallelamente, i membri del Parlamento europeo stanno procedendo lentamente sui progetti delle commissioni LIBE e ITRE (relatori) e IMCO e JURI (parere) previsti per giugno. Gli Europarlamentari saranno invitati a presentare emendamenti a luglio. Il Parlamento ha inoltre deciso di richiedere una valutazione d’impatto ai propri servizi giuridici, che difficilmente sarà completata prima di ottobre.
AgoraEU, tagli proposti dal Consiglio dell’UE sul prossimo bilancio a lungo termine. L’11 giugno la Presidenza cipriota del Consiglio dell’UE ha pubblicato la prima proposta di bilancio per il prossimo Quadro Finanziario Multiannuale (QFM) 2028–2034. Rispetto alla proposta della Commissione europea, il bilancio complessivo si ridurrebbe del 2%, con un taglio di 32,8 miliardi di euro. Tra i programmi colpiti figura AgoraEU, lo strumento a sostegno di cultura, media e coinvolgimento dei cittadini, il cui budget scenderebbe di circa il 4%, da 7,6 a 7,3 miliardi di euro (a prezzi 2025), in linea con i tagli applicati all’intera categoria di bilancio in cui ricade. Il Parlamento europeo sta tuttavia seguendo un approccio diverso: nel suo rapporto preliminare propone una struttura più dettagliata, con filoni di finanziamento dedicati a stampa, media, audiovisivo, musica e altre industrie culturali, ciascuno con budget pre-assegnati. Tagli significativi riguardano anche il Fondo di Competitività, al quale le organizzazioni media potrebbero potenzialmente accedere: la componente di digitalizzazione perderebbe 2 miliardi di euro, quella di resilienza e sicurezza 5 miliardi. La proposta del Consiglio sarà discussa dai Capi di Stato e di Governo al Consiglio europeo del 18–19 giugno.
Democracy Shield, rapporto parlamentare europeo evidenzia carenze. Il 10 giugno, Tomas Tobé (PPE, SE) ha criticato il previsto Centro Europeo per la Resilienza Democratica della Commissione Europea durante una conferenza stampa riguardo al suo prossimo rapporto parlamentare sullo Scudo della Democrazia. Il relatore ha sostenuto che la proposta manca di ambizione sufficiente per contrastare la disinformazione russa, sottolineando che l’organo rimarrebbe parte del dipartimento comunicazioni della Commissione senza uno status giuridico e finanziamenti indipendenti o una partecipazione obbligatoria per gli Stati membri sostenendo che l’attuazione e l’applicazione del quadro esistente del Digital Services Act sulle principali piattaforme online sarebbero sufficienti a controllare l’interferenza delle informazioni straniere. La votazione del Comitato Speciale sullo Scudo della Democrazia Europea, iniziativa non legislativa è prevista per il 23 giugno.
Prominence nella revisione dell’AVMSD. Il 9 giugno, durante un evento ospitato dall’Unione Europea di Radiodiffusione (EBU), Anna Herold, Capo Unità Audiovisiva della Commissione Europea, ha confermato che una proposta legislativa di revisione della Direttiva sui Servizi Media Audiovisivi (AVMSD) è prevista per l’autunno 2026. Herold ha dichiarato che gli attuali quadri normativi sono inefficaci e che la Commissione ha già presentato la propria valutazione d’impatto al Regulatory Scrutiny Board. La revisione mira a individuare soluzioni che bilancino regole europee vincolanti e sensibilità culturali nazionali, con un “approccio aperto” alle regole di prominence. Noel Curran, Direttore Generale dell’EBU, ha sostenuto obblighi di prominence più forti, legalmente vincolanti, estesi a televisori connessi, auto e assistenti IA, per proteggere il giornalismo indipendente e garantire la reperibilità dei contenuti. Amma Asante, Presidente del Consiglio Europeo per i Servizi Media, ha evidenziato che l’applicazione variabile delle disposizioni esistenti sulla prominence rimane un ostacolo significativo. I rappresentanti delle emittenti nazionali hanno osservato che gli accordi commerciali trasformano le interfacce utente in gatekeeper, con conseguente perdita di pubblico per i media tradizionali.
Commissione: diritto d’autore, trasparenza dell’IA e streaming musicale. Il 2 giugno, la vicepresidente esecutiva Henna Virkkunen è intervenuta alla conferenza dell’Alleanza europea dei compositori e degli autori musicali, sulla revisione in corso del quadro normativo sul diritto d’autore nel mercato unico digitale e quella della direttiva sui servizi di media audiovisivi. La Commissione ha lanciato un invito a presentare evidenze, aperto fino al 25 giugno, per valutare l’efficacia delle eccezioni relative al text and data mining e per esaminare potenziali meccanismi strutturati di mediazione o arbitrato volti a facilitare accordi di licenza equi tra gli sviluppatori di IA e i titolari dei diritti. Inoltre, la Commissione intende avviare uno studio, nell’ambito della sua Strategia sull’IA applicata. Durante la conferenza, la deputata al Parlamento europeo Emma Rafowicz (S&D, FR) ha proposto di estendere l’ambito di applicazione della direttiva AVMSD alle piattaforme di streaming musicale, con l’obiettivo di imporre obiettivi di diversità monitorati dalle autorità nazionali di regolamentazione per garantire la visibilità delle opere europee. I rappresentanti del settore creativo hanno criticato il ricorso alle licenze volontarie, citando le limitazioni territoriali e le difficoltà di applicazione.
Sovranità tecnologica europea: la Commissione presenta il pacchetto… ma il controllo reale resta da costruire. Il 3 giugno la Commissione europea ha presentato il Pacchetto sulla sovranità tecnologica, che include un Chips Act 2.0, un Cloud and AI Development Act, una strategia open source e una tabella di marcia per la digitalizzazione energetica. L’obiettivo dichiarato è che l’Europa assuma il controllo dei propri dati, catene di approvvigionamento e infrastrutture digitali. Il pacchetto ha il merito di coniugare ambizione normativa e politica industriale. Secondo un’analisi di Euractiv, la proposta sconta un limite di fondo, confonde proprietà dell’infrastruttura e controllo effettivo. l contesto è critico: l’Europa dipende da fornitori extra-UE per le tecnologie di base, attrae una frazione marginale degli investimenti globali nell’IA e instrada i carichi di lavoro più sensibili attraverso i grandi provider americani. Paradossalmente, detiene risorse hardware a monte della filiera ma le esporta verso Stati Uniti, Corea del Sud e Taiwan. Nel frattempo, Usa e Cina competono per il dominio dell’IA, attirandone altri attori nella propria orbita. Il Chips Act 2.0 affronta parzialmente il problema, ma costruire capacità produttiva competitiva richiede un decennio. Il Cloud and AI Development Act introduce criteri di valutazione della sovranità — ma la valutazione, osserva Euractiv, non è infrastruttura. Un inizio, dunque.
DSA, consultazione della Commissione sul progetto di linee guida relativo ai segnalatori attendibili. Il 29 maggio, la Commissione europea ha pubblicato un progetto di linee guida sull’attuazione del meccanismo dei segnalatori di fiducia ai sensi della legge sui servizi digitali. Il quadro normativo chiarisce che i soggetti del settore privato e i titolari di diritti di proprietà intellettuale possono richiedere questo status speciale, a condizione che soddisfino i requisiti operativi standard. Per i richiedenti commerciali i cui interessi potrebbero compromettere la valutazione obiettiva, si raccomanda agli organismi nazionali di regolamentazione un controllo più rigoroso. I candidati devono divulgare le proprie strutture di finanziamento e verificare l’adozione di misure di salvaguardia interne a protezione della loro indipendenza. Il testo delinea specifiche responsabilità tecniche e amministrative per le piattaforme online, alle quali spetta dare priorità alle richieste di rimozione dei contenuti e alle notifiche di violazione presentate da soggetti certificati. Per prevenire abusi, le linee guida introducono relazioni annuali obbligatorie sulla trasparenza e procedure formali per sospendere o revocare lo status di certificato. È inoltre disponibile uno studio sull’attuazione pratica delle procedure di notifica negli Stati membri. La scadenza per inviare commenti inizialmente prevista entro il 26 giugno (link call for evidence) è stata prorogata al 10 luglio p.v..
Fonti: UE, AER, Confindustria